
Sjekk sikkerheten på nettsiden din gratis med Sikkerhetsanalyse.no
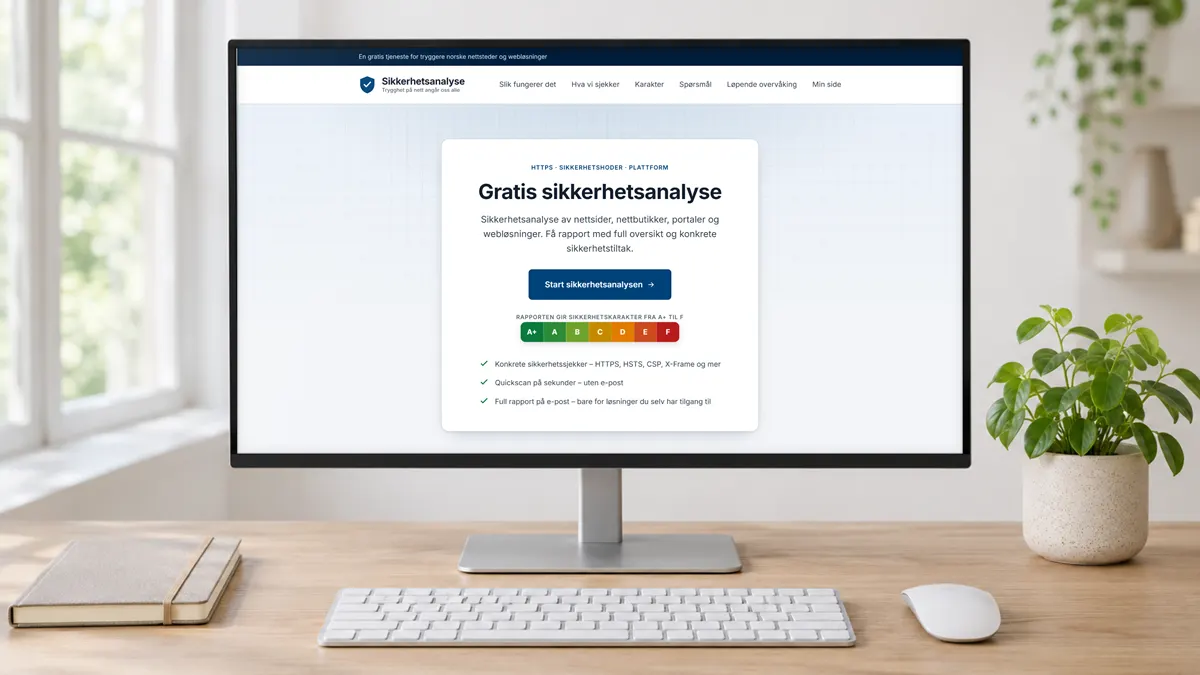
Sikkerhetsanalyse.no gir en gratis sikkerhetssjekk av nettsteder og webløsninger.
En rask og enkel sikkerhetssjekk for bedrifter
Sikkerhetsanalyse.no er laget for at bedrifter skal få en rask, enkel og gratis måte å sjekke sikkerheten på egne nettsider og webløsninger. Løsningen er utviklet i regi av Webconcept, i samarbeid med Norgesdesign og DOPS.
Du limer inn adressen til nettstedet, nettbutikken eller web-appen. En quickscan gir deg karakter og bestått/ikke bestått for hver sjekk i løpet av sekunder, uten at du trenger å oppgi e-post.
Vil du ha hele bildet, bestiller du en full rapport – en PDF med forklaringer og konkrete tiltak. Den sendes til en e-postadresse på samme domene som nettstedet, etter at du har bekreftet via en lenke.
Du trenger verken konto eller kortdetaljer, og både sjekken og PDF-rapporten er gratis.
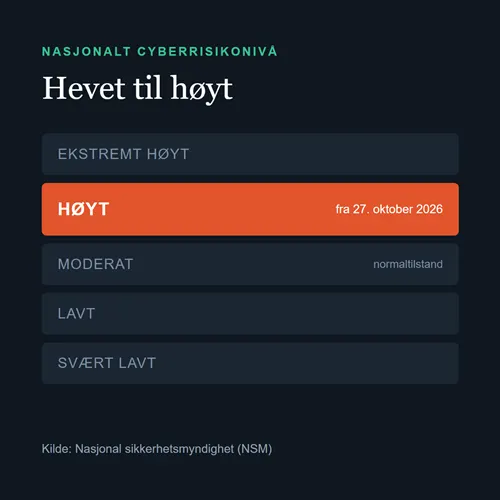
NSM har hevet cyberrisikonivået til høyt
27. oktober hevet Nasjonal sikkerhetsmyndighet (NSM) det nasjonale cyberrisikonivået til HØYT. Skalaen har fem nivåer, fra svært lavt til ekstremt høyt, og høyt er det nest øverste. Bakgrunnen er alvorlig: «Vi har det siste halve året sett en tredobling av vellykkede cyberoperasjoner mot norske virksomheter», sier NSM-direktør Arne Christian Haugstøyl i NSMs egen artikkel om saken.
NSM har samtidig delt en tiltakspakke som de mener alle norske virksomheter må sette seg inn i, med 21 tiltak hentet fra NSMs grunnprinsipper for IKT-sikkerhet. Det første rådet er å kartlegge enhetene og programvaren virksomheten bruker. Deretter følger blant annet sikkerhetsoppdateringer og utfasing av utstyr som ikke lenger kan holdes oppdatert. Saken er også omtalt i VG og Dagbladet.
Oppfordringen gjelder ikke bare store konsern. For de fleste bedrifter er nettsiden, nettbutikken eller kundeportalen den delen av virksomheten som ligger mest åpent ute på internett. Det gjør den til et naturlig sted å starte kartleggingen – og det er nettopp dette Sikkerhetsanalyse.no er laget for.
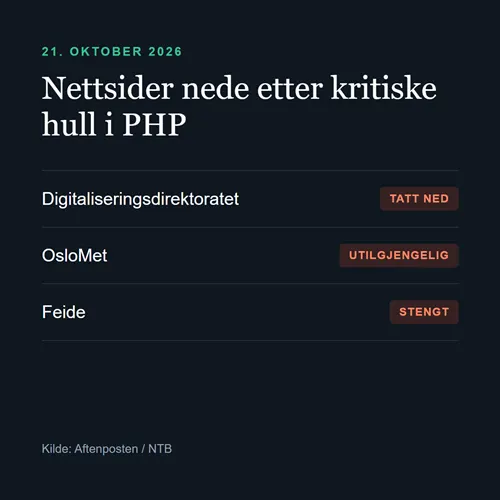
Norske nettsider måtte stenge
Behovet ble tydelig bare noen dager før NSM hevet nivået. 21. oktober ble flere offentlige nettsider i Norge og Europa stengt på grunn av to kritiske sikkerhetshull i PHP, programmeringsspråket som svært mange nettsider er bygget på. Ifølge Aftenposten tok Digitaliseringsdirektoratet ned nettsidene sine, nettsidene til OsloMet var utilgjengelige, og innloggingstjenesten Feide ble stengt. NSM anbefalte alle å installere sikkerhetsoppdateringene så snart som mulig.
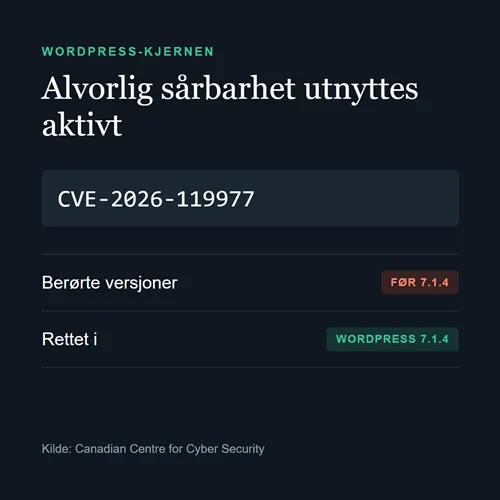
Nye sikkerhetshull i WordPress
WordPress er verdens mest brukte publiseringssystem, og dermed også et yndet mål for angripere. I slutten av oktober kom WordPress 7.1.4, som retter en alvorlig sårbarhet i selve WordPress-kjernen (CVE-2026-119977). 3. november ble sårbarheten lagt til i amerikanske CISAs liste over sikkerhetshull som utnyttes aktivt, ifølge et varsel fra kanadiske Cyber Centre.
Tidligere i år har det også vært flere angrep via utvidelser (plugins). Sikkerhetsforskere fant ifølge Infodesk spor etter over 25 000 kompromitterte nettsteder i én enkelt angrepskampanje, og i flere tilfeller har skadelig kode blitt spredt gjennom utvidelsenes egne oppdateringer.
Rådet er det samme uansett plattform: Hold kjernen og alle utvidelser oppdatert, fjern det du ikke bruker, og sjekk jevnlig hvordan løsningen ser ut fra utsiden.
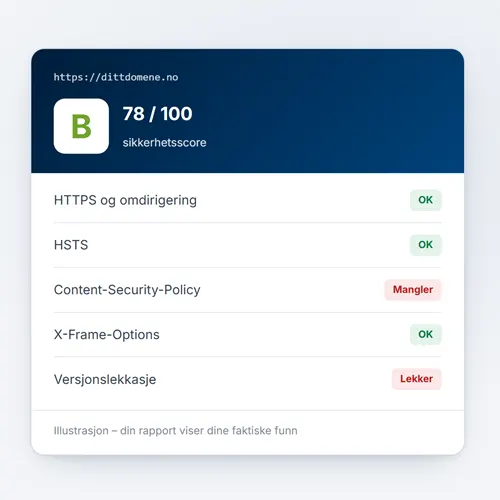
Dette sjekker Sikkerhetsanalyse.no
Tjenesten ser på nettstedet slik det framstår utenfra, og kontrollerer blant annet:
- Tilkobling og kryptering – HTTPS og omdirigering fra HTTP, gyldig sertifikat, HSTS og sikre informasjonskapsler.
- Sikkerhetshoder – Content-Security-Policy, X-Frame-Options, nosniff, Referrer-Policy og Permissions-Policy.
- Plattform og lekkasje – versjonslekkasje i serverhoder, sårbare JavaScript-bibliotek og gjenkjenning av CMS og plattform.
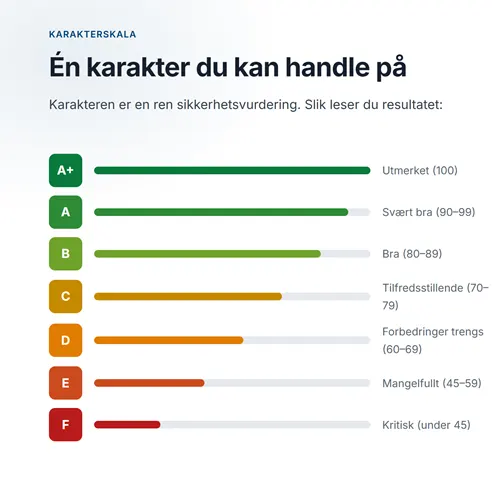
Rapport med karakter fra A+ til F
Rapporten gir én samlet karakter fra A+ til F, og viser punkt for punkt hva som er i orden og hva som mangler. Du får også vite hva som bør utbedres først, slik at rapporten kan deles internt eller sendes rett til leverandøren din.
Skanningen henter kun forsiden av nettstedet. Den krever ingen innlogging, og det gjøres ingen inntrengende testing. Du kan bare be om analyse av nettsteder du selv eier eller har tillatelse til å teste. Tjenesten erstatter ikke en full sikkerhetsrevisjon, men gir et godt bilde av hvor du bør begynne.
Utviklet i regi av Webconcept
Webconcept er et frivillig og ikke-kommersielt samarbeidsprosjekt mellom norske webaktører. Erfarne webutviklere samarbeider om å utforske ny teknologi og utvikle nyttige løsninger for bedrifter, skoler og privatpersoner. Samarbeidspartnerne bidrar med kompetanse, tid og infrastruktur uten å få betalt.
Bak Webconcept står Docly, DOPS, Norgesdesign og Kodejegerne.AI. Samarbeidet har også lansert QR-kode-generatoren Qrator.no, og jobber nå med Zapplo – en pedagogisk spillside for skolebarn fra 1. til 7. trinn.
Trenger du hjelp med å følge opp rapporten?
Ta sjekken selv på Sikkerhetsanalyse.no. Viser rapporten mangler du ikke vet hvordan du skal rette, hjelper vi deg gjerne – enten det gjelder oppdateringer, sikkerhetsinnstillinger eller å erstatte en løsning som ikke lenger kan sikres.